Az RNLI támogatóit figyelmeztette: személyes adataik ellophatók lettek
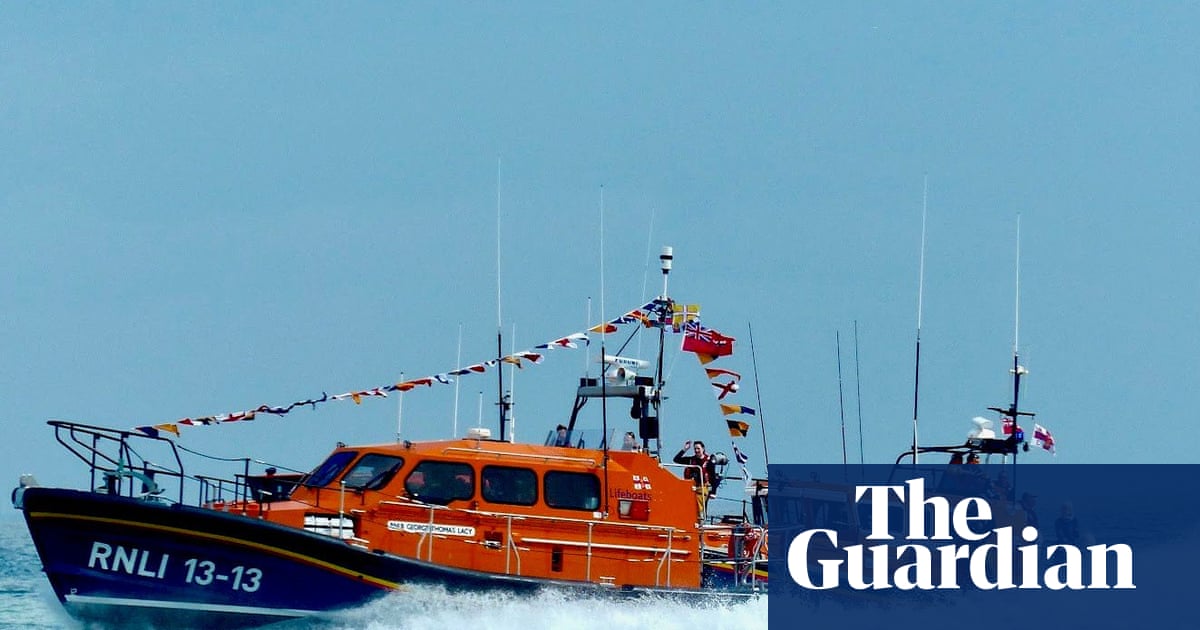
A Királyi Nemzeti Mentőcsónak-szervezet (RNLI) figyelmeztette támogatóit, hogy személyes adataik hackerek kezébe kerülhettek – közvetlenül azután, hogy a mentőszervezetet a menekültek kimentését ellenző szélsőjobboldali aktivisták támadásai sújtották. A szervezet őszi Lifeboat magazinjához csatolt levélben közölte a tagokkal: a nevük, elérhetőségük és az RNLI-vel folytatott kapcsolatok adatai a Beacon CRM nevű, az ügyfélkapcsolat-kezeléshez használt céget érő kibertámadás során szivároghattak ki. A támadás július végén mintegy 1500 jótékonysági szervezetet érintett, a Beacon CRM pedig azt tanácsolta az RNLI-nek, hogy „feltételezze, az általa kezelt adatokat elvitték". A levél szerint jelenleg nincs bizonyíték arra, hogy a tagok adatait visszaélnék, megosztanák vagy nyilvánossá tennék. A Beacon CRM beszámolója szerint a támadás nem volt célzott, a támadó pedig azt jelezte, hogy törli az eltulajdonított adatokat, nem őrzi, adja el vagy osztja meg azokat. Az adatvédelmi ügy háttérben zajlik: szeptember 6-án, vasárnap a portsmouthi Eastneyben a szélsőjobboldal aktivistái megpróbálták eltorlaszolni az utat ahhoz a partraszállási ponthoz, ahol két RNLI-egység segített partra vinni a 120 menedékkérőt szállító gumicsónakot; a rendőri intézkedésben rendőrök is megsérültek. Ezután a mentőket árulózásnak hívták, tüntetések voltak a szervezet poole-i központjánál, a portsmouthi állomást ideiglenesen bezárták, és az önkénteseknek azt javasolták, ne viseljék az egyenruhát, ha veszélyben érezhetik magukat. Sir Robin Knox-Johnston, az RNLI alelnöke az online és fizikai zaklatást méltatlannak nevezte; a bojkottra buzdítás ellenére a szervezet jelentős adománynövekedést tapasztalt. Az RNLI hangsúlyozta, hogy az elmúlt év 9058 mentési kihívása mindössze 1,2 százaléka, összesen 109 eset, vonatkozott a Csatornán közlekedő kis csónakokra.
Folytasd az appban — szavazz és szólj hozzá ➔