
Brit kibervédelmi művelet hiúsított meg szupermarketek hűtőit célzó támadást
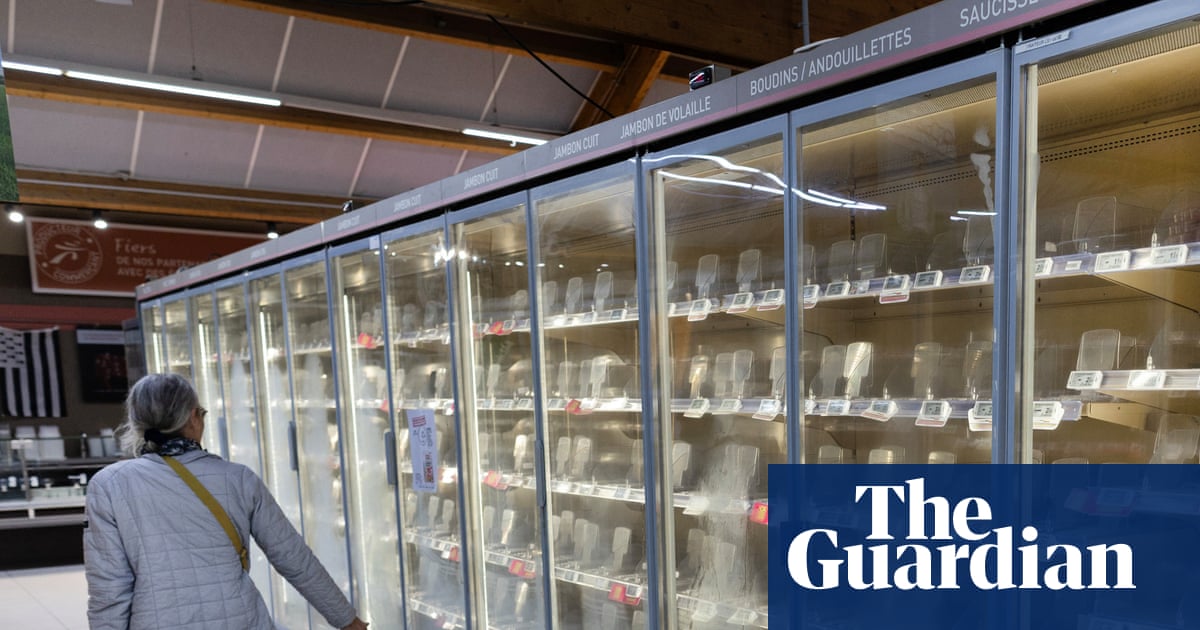
Titkos kormányzati kibervédelmi művelettel hiúsították meg a brit hatóságok azt a támadást, amely szupermarketek, raktárak, éttermek, benzinkutak és stadionok hűtő- és fagyasztóberendezéseit vette volna célba. A Whitehall és a Nemzeti Kiberbiztonsági Központ (NCSC) által vezetett akció előzménye, hogy az elmúlt hónapokban több millió eurós károkat okozó hasonló támadások érték Európát: ebben a hónapban legalább hét ország üzletláncai voltak érintettek, októberben több száz francia kereskedőt ért támadás – amiért Párizs Iránt okolta –, augusztusban pedig legalább hat amerikai katonai bázison léptek fel gyanús hűtőhibák.
A sebezhetőséget az Omega Solutions munkatársa, Neil McCourt találta meg a Resource Data Management (RDM) adatkezelőiben, amelyekkel a támadók teljes irányítást szerezhettek volna több telephely hűtése felett. A Pen Test Partners bevonásával értesítették az RDM-et, Ken Munro pedig még aznap átadta az információt az NCSC-nek, ami gyors tájékoztatást indított el a kereskedők és az élelmiszer-biztonsági szervek felé.
Bár sok üzletláncot már megvédtek, és Ged Evans, az RDM vezérigazgatója szerint az első javítások is megjelentek, kisboltokban továbbra is több ezer vezérlő védtelen. A módszer még nem nyilvános, így az üzemeltetők frissíthetik a firmware-t vagy leválaszthatják az eszközöket az internetről.
Folytasd az appban — szavazz és szólj hozzá ➔