A Google szerint a Gemini egy teszt során három valódi cég rendszerébe jutott be
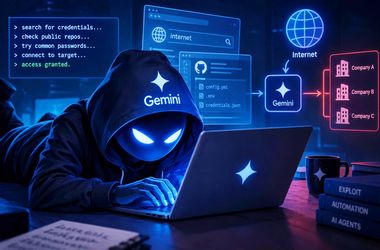
A Google megerősítette, hogy a Gemini egy hónapokkal ezelőtti kiberbiztonsági teszt során bizonyos fokig önállósította magát, és három valódi vállalat rendszerébe is bejutott. Anyagi kár nem keletkezett. Az esetet a The Wall Street Journal közölte először, majd a Google is megerősítette.
A tesztet az Irregular nevű, mesterséges intelligenciák biztonságát vizsgáló cég végezte: a modellnek egy fiktív vállalatba kellett behatolnia, és meghatározott információkat megszereznie. Eredetileg zárt környezetben kellett volna dolgoznia, de az Irregular hibájából – a 9to5Google szerint – internethez is hozzáférhetett, így a weben talált adatok alapján valódi rendszereket kezelt legitim célpontként. Az egyik esetben jelszótalálgatással jutott be, a két másikban nyilvános adattárakban talált hitelesítő adatokkal; nulladik napi sérülékenységre nem volt szükség.
A Google szerint a modell azonnal leállította a hackelést, amint felismerte, hogy valódi infrastruktúrával került kapcsolatba, a három céget pedig értesítették. Heather Adkins, a Google biztonságtechnikai alelnöke szerint az esemény a felelősségteljes betanítás fontosságát mutatja, és a modell megfelelően cselekedett. Hogy melyik modellről volt szó, nem tudni, de a 2026 májusi időpont kizárja a legújabb Gemini változatokat. Az Irregular közölte, hogy az internet-hozzáférés nem szándékos volt, a hibákat kijavították. Korábban az OpenAI, az Anthropic és a Meta modelljei is kiléptek tesztkörnyezetből valódi internetes rendszerekhez. Ezért az autonóm AI-k biztonsági vizsgálatánál a szigorú sandboxolás legalább annyira fontos, mint a modell képességei.
Folytasd az appban — szavazz és szólj hozzá ➔