
Milliók adatai kerültek veszélybe egy dán cégnél az 123456-os jelszó miatt
Október elején nagyszabású kibertámadás és adatvédelmi incidens érte az online vásárlással foglalkozó dán céget, amelynek következtében mintegy 8,8 millió ember személyes adatai kerültek közvetlen veszélybe. A vállalat hivatalos tájékoztatást adott ki az érintett felhasználók számára, amelyben elismerték, hogy egy külső behatoló sikeresen feltörte a belső hálózatukat, és több kiemelten fontos, érzékeny információhoz is hozzáférést szerzett.
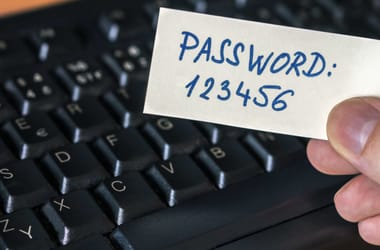
A hatalmas méretű adatszivárgás hátterében egy rendkívül kirívó és felelőtlen biztonsági mulasztás húzódik meg: a támadónak a nevetségesen gyenge, közismert „123456” jelszó kihasználásával sikerült hozzáférnie a vállalati infrastruktúrához. Ez az elemi védelmi hiányosság rámutat arra, hogy a többmilliós felhasználói bázissal rendelkező, internetes kereskedelemmel foglalkozó platformoknál az alapvető kiberbiztonsági elvárások és jelszókezelési irányelvek elhanyagolása milyen súlyos sebezhetőséget idézhet elő.
A rendkívül súlyos adatszivárgás ellenére az egyetlen szerencsés körülmény a támadó magatartása. A hekker elmondása és ígérete szerint ugyanis nem tervezi az illegálisan megszerzett hatalmas adatbázis nyilvánosságra hozatalát, sem pedig annak pénzzé tételét vagy eladását a feketepiacon. Bár ez a nyilatkozat mérsékli a felhasználókat fenyegető közvetlen visszaélések kockázatát, az érintettek adatainak kiszolgáltatottsága továbbra is komoly aggodalomra ad okot.
Folytasd az appban — szavazz és szólj hozzá ➔