
Európai szupermarketek hűtőit sorra érik kibertámadások
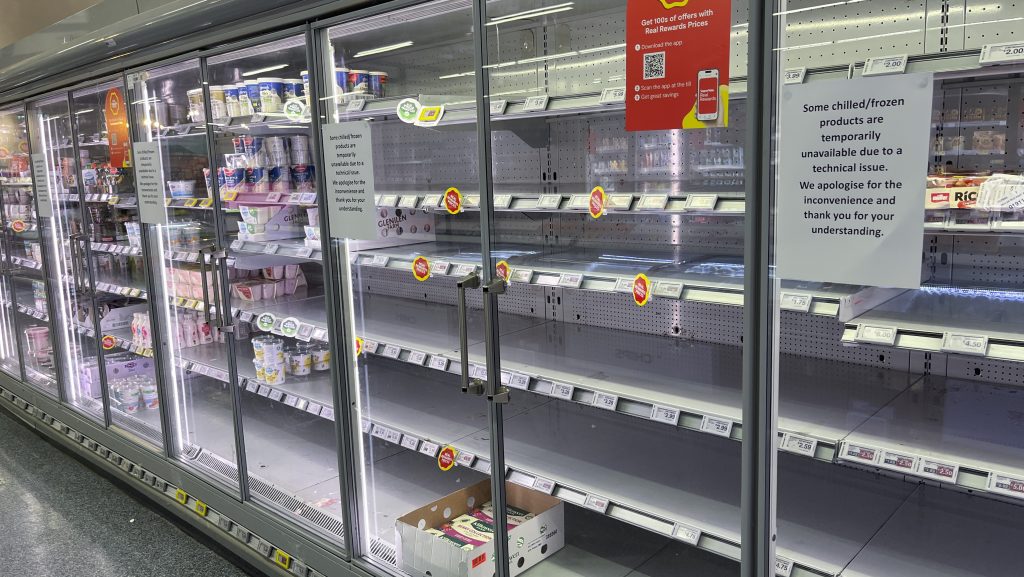
Európai élelmiszerláncok egymás után jelentik, hogy kibertámadás érte a hűtőberendezéseiket. A Guardian összefoglalója szerint október közepén Franciaországban számos lánc több százezer eurós kárt jelzett, november elején pedig hét országban – Belgiumban, Észtországban, Írországban, Finnországban, Luxemburgban, Hollandiában és Svédországban – újabb üzleteket értek támadások.
Christophe Hansen, az Európai Unió mezőgazdasági és élelmiszerügyi biztosa mély aggodalmát fejezte ki, és az ismétlődő akciókat szándékos kísérletnek nevezte az ellátási lánc megzavarására és a fogyasztói bizalom aláásására. A sorozat nem csak Európát érinti: az Egyesült Államokban augusztus elején legalább hat katonai bázison történt rejtélyes hűtőhiba. Senki sem vállalta a tettet, zsarolóvírusos követelés sem érkezett – a kár ekkorra már beállt.
Rafe Pilling, a Sophos fenyegetésfelderítésért felelős igazgatója szerint vagy képességdemonstráció folyik, vagy magányos támadó dolgozik személyes indíttatásból. Ha az előbbi igaz, államilag motivált akciókra gyanakodnak, elsősorban orosz vagy észak-koreai szereplőkre; utóbbiakat a Binance-incidens kapcsán is emlegetik, noha Észak-Korea tagadta a közét. Orosz érintettség esetén a szakértők a következő hónapokban fokozódást várnak. Az ipari hűtők szoftvere internetre kapcsolódik, a frissítések gyakran elmaradnak. Nick Jackson, a Bitdefender kiberműveleti igazgatója szerint a leállással járó frissítés nehezen fér bele a kiskereskedelembe, sok eszköz pedig 4G-n fut, ami sebezhetőbb, mint az 5G.
Folytasd az appban — szavazz és szólj hozzá ➔