
Brit húsfeldolgozók is érintettek az európai hűtőket célzó kibertámadásokban
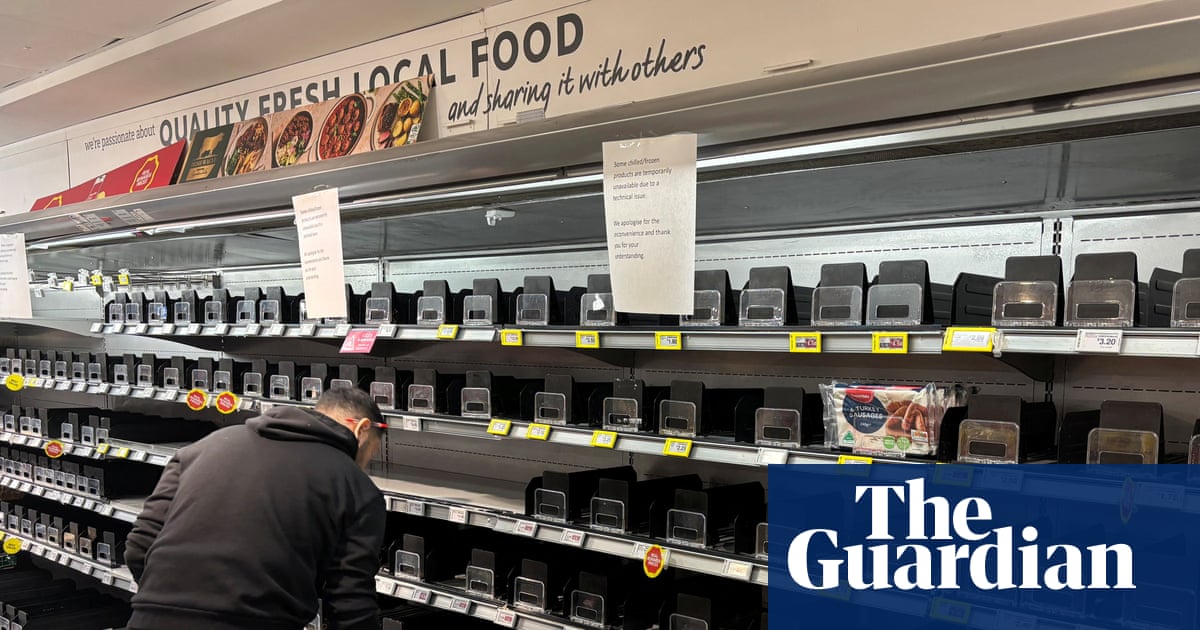
Brit húsfeldolgozó cégeket is ért kibertámadás, miután hackerek Európa-szerte felmelegítették a szupermarketek hűtőit. A brit Nemzeti Kiberbiztonsági Központ (NCSC) kedden, éves jelentésének bemutatóján azt mondta: dolgozik az érintett szervezetekkel, az országos hatás minimális. Paul Chichester műveleti igazgató szerint figyelemmel kísérik az ügyeket. Hétfőn Belgium, Észtország, Írország, Finnország, Luxemburg, Hollandia és Svédország kiskereskedői jeleztek hűtési problémákat, egyes rendszerek 50 Celsius-fokra (122 Fahrenheit) melegedtek, több cég megerősítette a behatolást. Hasonló esetek voltak Franciaországban a múlt hónapban; ott gyenge, gyári jelszavú, internetre kötött régi technológia játszott szerepet. Eddig egyetlen brit élelmiszerlánc sem érintett közvetlenül. Chichester közölte: az NCSC – a GCHQ része – a hasonló technológiai kiskapukat keresi és zárja, a támadások nem mesterséges intelligenciával történtek, hanem régóta ismert sebezhetőségeket használtak; a támadók kilétéről nem nyilatkozott. Richard Horne vezérigazgató szerint a hűtős incidensek egy szélesebb kiberfenyegetés „lábhegyei”, mert az AI-rendszerek olyan hálózati hibákat is kiemelnek, amelyeket a tulajdonosok nem ismertek vagy nem javítottak. Ollie Whitehouse technológiai igazgató szerint a mindennapi, internetre kötött háztartási eszközök is támadhatók; a gyártókat biztonságosabb termékekre kell ösztönözni, a fogyasztóknak pedig elfogadni, hogy a biztonságosabb eszköz többe kerül. A British Association of Independent Meat Suppliers (Aims) a BBC-nek azt mondta: több mint 300 tagja közül néhányat érintett a támadás, egy cég hűtőegységei akár 100 Celsius-fokra is felmelegedtek, két másiknál olvadás indult; az egységek üresek voltak, áru nem veszett kárba. Xavier Bellekens, a Lupovis vezetője szerint a szárazföldi Európában célzott hamis Danfoss-hűtővezérlőkre 256 támadási kísérlet érkezett 91 forrásból október 20. és 30. között, jellemzően a gyártó nyilvános gyári belépési adataival és „bulletproof” tárhelyről; a infrastruktúra átfedést mutat korábbi, orosz kapcsolódású műveletekkel, konkrét csoportot még nem azonosítottak.
Folytasd az appban — szavazz és szólj hozzá ➔